Od jakiego ryzyka chcesz się naprawdę ochronić? Krótkie spojrzenie na zagrożenia
Najczęstsze scenariusze w małych firmach
Bezpieczeństwo służbowego smartfona nie psuje się od skomplikowanych ataków „hakerów”, tylko od prostych sytuacji z życia. Telefon zostaje w taksówce. Ktoś go zabiera z kawiarnianego stolika, gdy idziesz po kawę. Pracownik zgubi urządzenie w terenie i zgłasza to dopiero po kilku godzinach. W każdym z tych przypadków na telefonie często są:
- firmowe maile – z historią korespondencji z klientami,
- dostęp do dysku w chmurze (Google Drive, OneDrive, Dropbox),
- komunikatory z rozmowami o ofertach, rabatach, umowach,
- aplikacja banku lub przynajmniej SMS-y autoryzacyjne,
- kontakty klientów, notatki z rozmów, zdjęcia dokumentów.
Utrata samego sprzętu to koszt kilkuset czy kilku tysięcy złotych. Utrata danych lub dostępu do systemów firmy może oznaczać wyciek danych klientów, utratę zaufania, a przy niektórych branżach także problemy prawne. Dlatego celem nie jest tylko „nie dać się okraść”, ale ograniczyć skutki kradzieży czy nieuważnego kliknięcia.
Fizyczny dostęp: zgubiony lub skradziony telefon
Najprostszy wektor ataku to fizyczny dostęp do urządzenia. Z punktu widzenia osoby, która znalazła lub ukradła telefon, najważniejsze jest, czy:
- ekran jest dobrze zablokowany (PIN/hasło/biometria, krótka autoblokada),
- po podłączeniu do komputera dane są dostępne, czy pamięć jest szyfrowana,
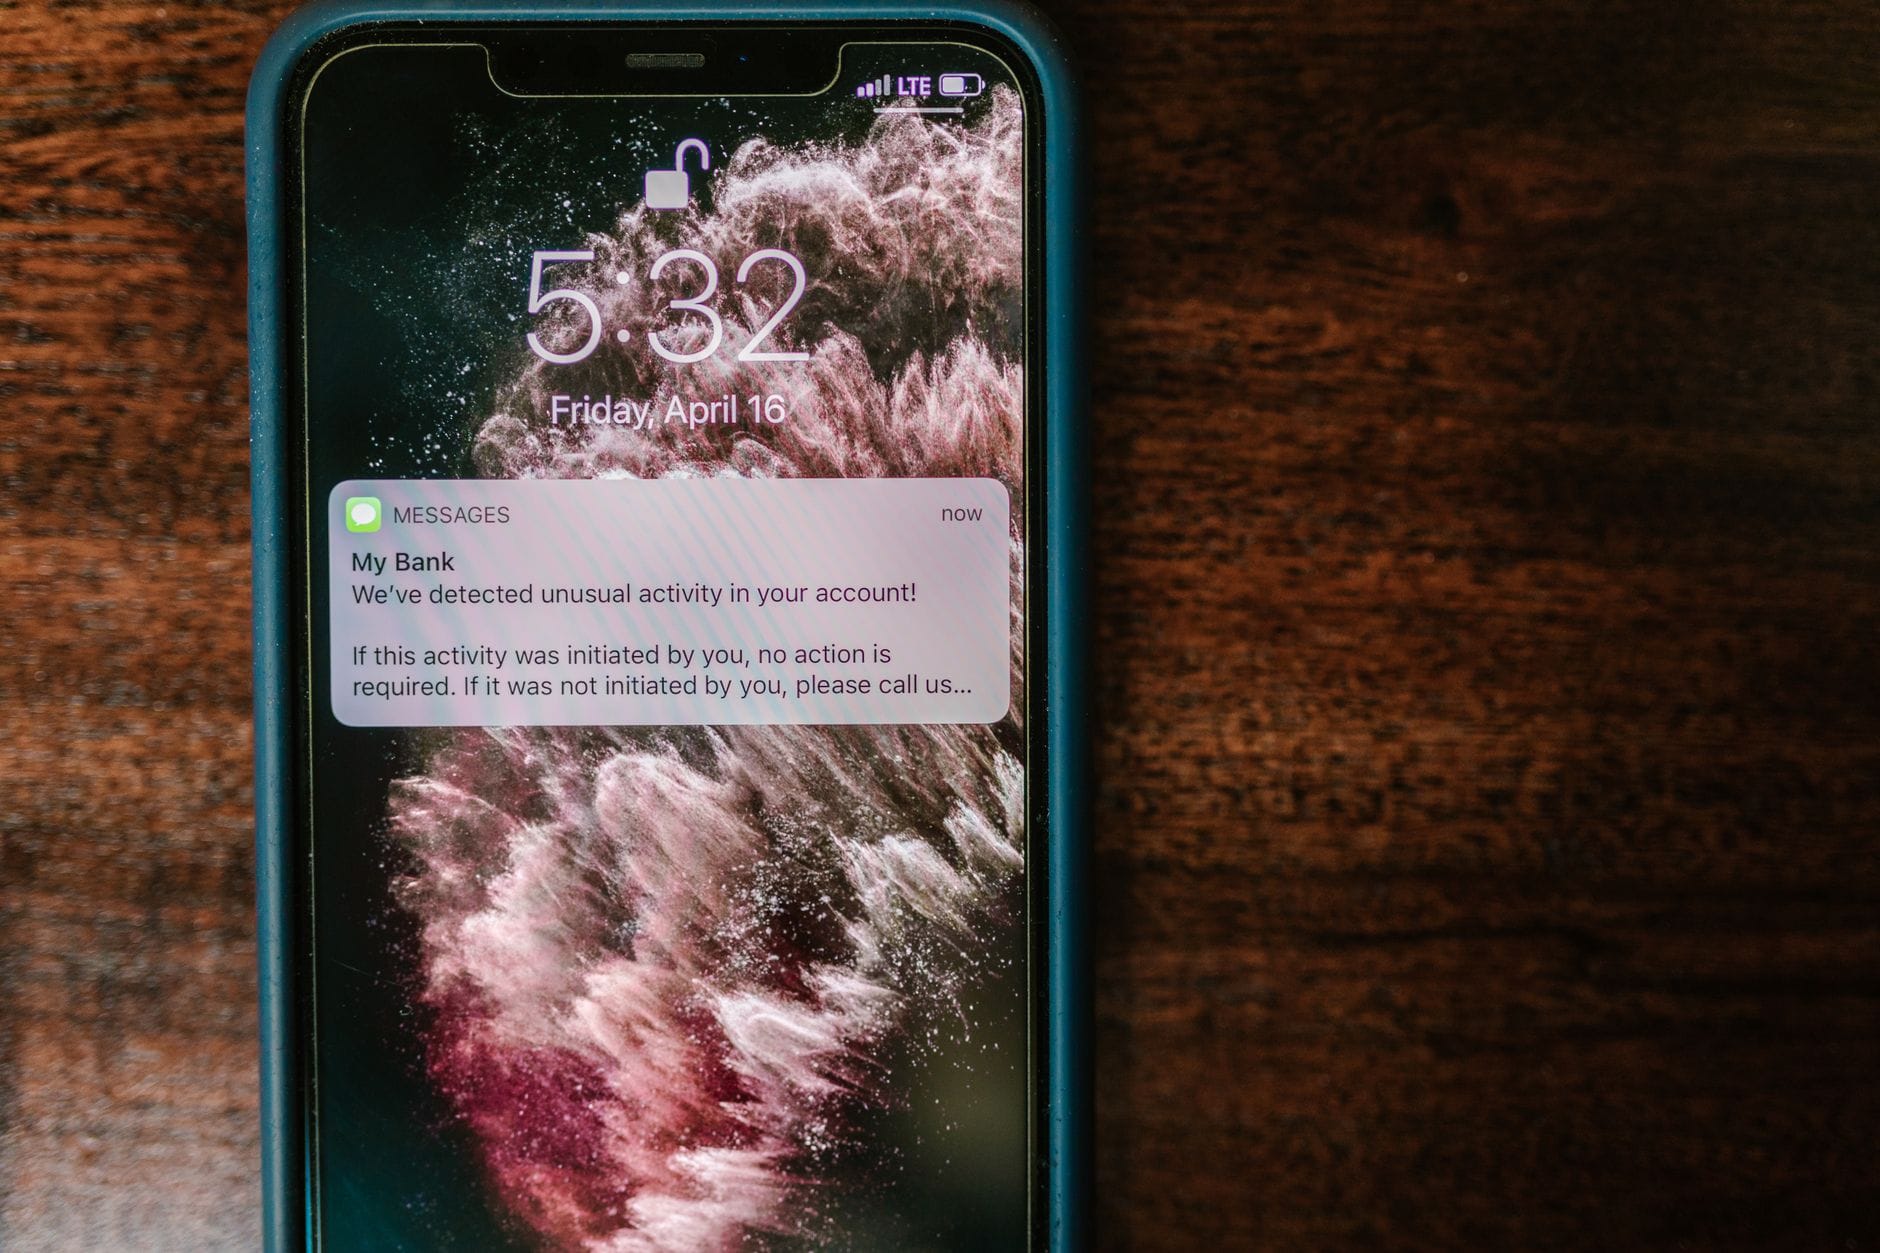
- na ekranie blokady widać treść maili, SMS-ów, kodów weryfikacyjnych,
- można zresetować hasło do poczty lub chmury bazując na SMS-ach/wiadomościach.
Przykładowo: smartfon bez blokady ekranu, podłączony do służbowej poczty i dysku w chmurze, pozwala nowemu „właścicielowi” przeczytać całą historię korespondencji i pobrać dokumenty. Często wystarczy kilka minut z odblokowanym urządzeniem, aby zmienić hasła do usług i zablokować prawowitego użytkownika.
Phishing, smishing i złośliwe linki
Druga kategoria zagrożeń to ataki, w których użytkownik sam „wpuszcza” kłopoty na telefon. Najczęściej wygląda to niewinnie:
- SMS z rzekomego banku lub kuriera z linkiem do dopłaty,
- mail od „klienta” z załącznikiem, który wymaga instalacji dodatkowej aplikacji lub podania hasła,
- wiadomość na komunikatorze z linkiem do „faktury” lub „nagrania rozmowy”.
Na telefonach ataki phishingowe są skuteczniejsze niż na komputerach, bo:
- interfejs mobilny gorzej pokazuje pełne adresy URL,
- użytkownik częściej działa w pośpiechu (w terenie, między spotkaniami),
- wiele aplikacji automatycznie otwiera linki w wbudowanej przeglądarce, maskując szczegóły.
Efekt? Podszyta pod bank strona wyłudza login i hasło, złośliwa aplikacja dostaje dostęp do SMS-ów, kontaktów lub plików. To bezpośrednio zagraża bezpieczeństwu firmowego maila i danych klientów.
Złośliwe i nadmiernie ciekawskie aplikacje
Nie każda złośliwa aplikacja jest od razu wirusem niszczącym dane. Często problemem są programy, które proszą o zbyt szerokie uprawnienia:
- prosta latarka chcąca dostępu do kontaktów i SMS-ów,
- edytor zdjęć żądający pełnego dostępu do plików i aparatu,
- gra instalowana spoza oficjalnego sklepu, która „przy okazji” wysyła dane do zewnętrznego serwera.
Jeśli na tym samym telefonie są dane klientów, połączenie niepozornej aplikacji z szerokimi uprawnieniami i brakiem nadzoru nad tym, dokąd trafiają dane, tworzy realne ryzyko wycieku. Zwłaszcza gdy kopie zapasowe robi się na prywatne konto, do którego nikt w firmie nie ma wglądu.
Nieszczelne kopie w chmurze i współdzielone hasła
Dwa często pomijane ryzyka:
- Automatyczny backup na prywatne konto – zdjęcia dokumentów klientów, skany umów, notatki z wizyt u klienta potrafią lądować w prywatnej chmurze pracownika (Google Photos, iCloud, Dropbox), poza kontrolą firmy. Po odejściu pracownika firma traci wpływ na te dane.
- Współdzielone hasła – ten sam login i hasło do służbowej poczty używane przez kilka osób, zapisane w wielu telefonach, bez 2FA. W razie utraty jednego telefonu trudno nawet stwierdzić, kto miał dostęp i z którego urządzenia korzystano.
Rozróżnienie jest kluczowe: utrata telefonu to problem sprzętowy i organizacyjny. Utrata kontroli nad kontami i kopiami danych to problem strategiczny, który może się ciągnąć długo po incydencie, jeśli dane znalazły się w cudzej chmurze lub zostały użyte do socjotechniki wobec klientów.
Trzy poziomy zabezpieczeń: minimum, rozsądny standard i podejście korporacyjne
Poziomy zabezpieczeń – jak na nie patrzeć rozsądnie
Zamiast próbować wdrożyć „wszystko, co się da”, wygodniej myśleć o trzech poziomach zabezpieczeń służbowego telefonu:
- Absolutne minimum – to, co powinno być ustawione nawet u freelancera na prywatnym smartfonie, jeśli korzysta z niego do pracy.
- Rozsądny standard dla małej firmy – poziom, który da się utrzymać bez działu IT, ale już poważnie traktuje dane klientów.
- Podejście zbliżone do korporacyjnego – przy szczególnie wrażliwych danych (medyczne, finansowe, prawne) lub większej liczbie pracowników.
Różnice dobrze widać, gdy porówna się konkretne ustawienia.
Tabela: trzy poziomy zabezpieczeń służbowego smartfona
| Obszar | Absolutne minimum | Rozsądny standard małej firmy | Bardziej korporacyjne podejście |
|---|---|---|---|
| Blokada ekranu | PIN 4–6 cyfr lub wzór, autoblokada < 2 min | PIN 6+ cyfr lub hasło + biometria, autoblokada 30–60 s | Mocne hasło + biometria, próg blokady po kilku błędnych próbach |
| Szyfrowanie pamięci | Szyfrowanie domyślne systemu | Pełne szyfrowanie pamięci, brak niezaszyfrowanych kart SD z danymi firmowymi | Wymuszane polityką, zakaz używania zewnętrznych nośników bez szyfrowania |
| Mail i aplikacje firmowe | Poczta w natywnej aplikacji, hasło niezapisywane w notatkach | Oddzielne konto firmowe, 2FA tam, gdzie możliwe, brak współdzielenia loginów | Centralne zarządzanie kontami, MFA obowiązkowe, dostęp tylko na zarejestrowanych urządzeniach |
| Oddzielenie prywatne/służbowe | Świadome rozdzielanie kont (osobny mail firmowy) | Profil pracy / osobne konto firmowe w systemie | MDM, odrębny telefon służbowy, zakaz danych firmowych na prywatnych urządzeniach |
| Kopie zapasowe | Backup systemu na prywatne konto, bez szczególnie wrażliwych plików | Backup danych firmowych na kontrolowane konto firmowe; ograniczenie auto-uploadu zdjęć | Centralny backup, zasady retencji, szyfrowanie kopii i kontrola dostępu |
| Reakcja na utratę telefonu | Lokalizacja i zdalne wymazanie, zmiana haseł | Prosta procedura firmowa (kogo powiadomić, jakie konta zablokować) | Procedury insydentowe, raportowanie, integracja z systemami bezpieczeństwa |
Jak dobrać właściwy poziom do swojej firmy
Decyzja nie powinna być „ile mnie na to stać?”, ale raczej „jak wrażliwe są dane, które nosimy w kieszeni?”. Praktyczne kryteria:
- Freelancer / mikrofirmy bez bardzo wrażliwych danych (np. grafik, tłumacz, niewielka agencja) – absolutne minimum to za mało; sensowny cel to standard małej firmy, ale bez rozbudowanych narzędzi MDM.
- Mała firma z danymi finansowymi, medycznymi, prawnymi – potrzebuje standardu małej firmy, uzupełnionego o kilka elementów „korporacyjnych” (np. obowiązkowe 2FA, centralne konta, raczej osobne telefony służbowe).
- Zespół handlowy w terenie – im więcej telefonów, tym bardziej opłaca się unifikacja: wspólny zestaw ustawień, proste procedury, najlepiej przynajmniej profil pracy lub proste narzędzie do zarządzania urządzeniami.
Zazwyczaj dobrym punktem wyjścia jest wdrożenie standardu małej firmy dla wszystkich i świadome dobranie 2–3 elementów z poziomu „korporacyjnego” tam, gdzie ryzyko jest najwyższe (np. brak możliwości zapisywania firmowych plików na niezabezpieczonych kartach SD).
Ekran blokady, PIN, hasło, biometria – jak ustawić, żeby nie przeszkadzało w pracy
Porównanie metod blokady ekranu
Smartfon służbowy jest odblokowywany dziesiątki, czasem setki razy dziennie. Zbyt uciążliwe zabezpieczenia w praktyce kończą się obchodzeniem zasad. Dlatego najlepiej zestawić popularne metody blokady:
- PIN – kilka cyfr. Łatwy do wpisania, relatywnie bezpieczny, jeśli ma 6 lub więcej znaków i nie jest oczywisty (123456, 000000, data urodzenia).
- Hasło (alfanumeryczne) – litery i cyfry. Bezpieczniejsze, ale wolniejsze w codziennym użyciu. Dobrze sprawdza się jako „hasło główne”, przy codziennej pracy wspierane biometrią.
- Wzór – rysowanie po siatce punktów. Szybki, ale łatwy do podejrzenia i zapamiętania przez osobę patrzącą z boku.
- Odcisk palca – bardzo wygodny; bezpieczeństwo zależne od jakości czytnika i konfiguracji, ale w praktyce świetny balans między wygodą i ochroną.
- Rozpoznawanie twarzy – na nowszych iPhone’ach (Face ID) bardzo bezpieczne, na wielu tańszych Androidach istnieją mniej bezpieczne wersje (odblokowanie na podstawie obrazu z kamery, podatne np. na zdjęcia).
- Odblokowanie przez urządzenie towarzyszące (np. zegarek, opaska) – wygodne, ale wymaga ostrożności przy konfiguracji.
Bezpieczeństwo kontra wygoda – jak nie przesadzić w żadną stronę
Zbyt słabe zabezpieczenie to zaproszenie do kłopotów. Zbyt mocne – rodzi pokusę obchodzenia go. Rozsądny kompromis przy służbowym telefonie małej firmy wygląda zwykle tak:
- PIN 6+ cyfr lub hasło – jako podstawowy mechanizm, wymagany po restarcie urządzenia oraz po kilku nieudanych próbach biometrii.
- Biometria (odcisk palca lub bezpieczne rozpoznawanie twarzy) – do szybkiego odblokowywania ekranu w ciągu dnia.
- Autoblokada ustawiona na 30–60 sekund – dłuższe okresy (np. 5 minut) to duże okno, w którym ktoś może przejąć odblokowany telefon zostawiony na biurku lub w samochodzie.
Przy pracy w terenie, gdzie telefon jest wyjmowany co kilka minut, krótsza autoblokada bywa irytująca, ale można to częściowo skompensować dobrą biometrią. Na starszych urządzeniach czytniki linii papilarnych bywają wolniejsze lub mniej dokładne – wtedy lepiej mieć nieco prostszy PIN, ale nadal dłuższy niż 4 cyfry.
Powiadomienia na zablokowanym ekranie
Często ignorowany fragment bezpieczeństwa to to, co widoczne jest na ekranie blokady. Nawet przy dobrej blokadzie ekranu osoba trzecia może:
- podglądać fragmenty maili i konwersacji,
- zobaczyć kody weryfikacyjne (SMS, kody jednorazowe),
- zidentyfikować klientów i partnerów biznesowych.
Dla służbowego telefonu sensowne są ustawienia typu:
- wyświetlaj powiadomienia bez treści – widać, że przyszedł mail czy wiadomość z aplikacji X, ale nie ma treści,
- ukrywaj treść wrażliwych aplikacji (poczta firmowa, bankowość, komunikatory używane do pracy),
- zezwalaj na pokazanie pełnej treści dopiero po odblokowaniu urządzenia.
- rozważyć ukrycie nadawcy przynajmniej w aplikacjach pocztowych i komunikatorach używanych z klientami – na ekranie blokady pojawia się wtedy tylko informacja „nowa wiadomość”.
Rygor ustawień można skalować. Na telefonie dyrektora finansowego lub osoby z dostępem do danych kadrowych lepiej od razu ukryć treść i nadawcę większości aplikacji. U handlowca, który i tak odbiera połączenia przy klientach, zwykle wystarczy ukrycie treści maili i SMS-ów z kodami, przy pozostawieniu nazw kontaktów. W obu przypadkach krytyczne jest jedno: kody logowania (SMS, powiadomienia push z banku czy systemu płatniczego) nie powinny wyświetlać się w całości na zablokowanym ekranie.
Przy konfiguracji powiadomień dobrze porównać dwa skrajne scenariusze. Z jednej strony – „wszystko widać”: maksymalna wygoda, ale też możliwość podglądania treści „z nadgarstka” podczas spotkania. Z drugiej – pełne wyciszenie: brak ryzyka wycieku z ekranu blokady, ale też utracone szybkie reakcje na pilne sprawy. Rozsądny środek to tryb, w którym wrażliwe treści są zasłonięte, ale sama informacja o tym, że coś przyszło i z jakiej aplikacji, nadal pomaga zarządzać czasem.
Jeśli w firmie używane są także smartwatche, trzeba zadbać o spójność: blokada na zegarku powinna być skonfigurowana tak samo restrykcyjnie jak na telefonie. Inaczej starannie ukryte treści maili na ekranie smartfona będą i tak widoczne w całości na nadgarstku, często bez żadnego kodu czy hasła.
Dobrze ustawiony telefon służbowy nie jest ani kuloodporną twierdzą, ani otwartymi drzwiami z napisem „proszę wchodzić”. Pozwala normalnie pracować, a jednocześnie ogranicza szkody, gdy wydarzy się coś nieplanowanego – zgubienie, kradzież, przypadkowe udostępnienie ekranu. Im wcześniej firma przełoży swoje minimum zdrowego rozsądku na konkretne ustawienia smartfonów, tym mniej czasu później straci na gaszenie pożarów.
Oddzielenie danych prywatnych od służbowych na jednym telefonie
Najtrudniejszy fragment zabezpieczania smartfona w małej firmie to rozdzielenie ról: jedno urządzenie obsługuje życie prywatne i całą pracę z klientami. Da się to poukładać na trzech poziomach – od „minimum wygody” do bardziej uporządkowanego podejścia.
Trzy sposoby na rozdzielenie pracy i prywatnego życia
Najpopularniejsze warianty w małych firmach to:
- Osobne aplikacje i konta na jednym profilu użytkownika – np. prywatny Gmail + firmowy mail w Outlooku, prywatny WhatsApp + WhatsApp Business.
- Systemowy „profil pracy” lub oddzielne konto użytkownika – w Androidzie: profil służbowy zarządzany ręcznie lub przez prosty MDM; w iOS: wyraźne rozdzielenie kont (Apple ID, konta pocztowe, aplikacje służbowe).
- Osobny telefon służbowy – najbardziej radykalne, ale czasem najprostsze organizacyjnie.
Osobne aplikacje na jednym profilu to najszybsze rozwiązanie bez wsparcia IT. Daje podstawowe oddzielenie: inne powiadomienia, inne ikony, można łatwiej kontrolować, co trafia do kopii zapasowej (np. nie łączyć służbowego maila z prywatnym kontem Google/Apple). Problem pojawia się, gdy prywatne aplikacje zaczną „podglądać” kontakty lub pliki służbowe – o tym za chwilę.
Profil pracy lub osobne konto użytkownika (tam, gdzie system na to pozwala) dodaje kolejną ścianę: aplikacje widzą tylko swoje dane, mają osobne ustawienia powiadomień, a w razie utraty telefonu można usunąć tylko część służbową. Dla kilku–kilkunastu pracowników to rozsądny środek między pełnym MDM a totalnym chaosem.
Drugi telefon służbowy ma sens, gdy dane są szczególnie wrażliwe (medycyna, prawo, finanse) albo gdy telefon przewija się przez ręce wielu osób. Z technologicznego punktu widzenia jest to banał; z biznesowego – dodatkowy koszt i kłopot dla użytkownika, który nosi dwa urządzenia.
Uprawnienia aplikacji: kto widzi kontakty i pliki
Nawet najlepiej rozdzielone konta nic nie dadzą, jeśli każda aplikacja ma wgląd w całą książkę adresową i pliki telefonu. Dwa proste kroki porządkują sytuację:
- w kontaktach – grupa „klienci / kontrahenci” trzymana w koncie firmowym (np. Exchange, Google Workspace), a nie w „lokalnych kontaktach” czy prywatnym Gmailu,
- w uprawnieniach – dostęp do kontaktów, mikrofonu, zdjęć ograniczony tylko do tych aplikacji, które faktycznie muszą go mieć.
W praktyce widać to choćby przy komunikatorach. Prywatny Messenger czy TikTok nie musi widzieć listy klientów ani plików z cennikami. Jeśli system pyta o dostęp – lepiej odmówić i dać go dopiero wtedy, gdy rzeczywiście jest potrzebny do pracy. Firmowe CRM, poczta czy Teams/Slack zwykle wymagają wglądu w kontakty i pliki, ale wtedy przynajmniej dane „wychodzą” do narzędzi biznesowych, a nie do kompletnie rozrywkowych serwisów.
Przy nowych instalacjach aplikacji dobrze wyrobić prostą zasadę: najpierw pytanie „po co ta aplikacja ma widzieć te dane?”, dopiero później kliknięcie „zezwól”. Oszczędza to wielu nieplanowanych wycieków z książki adresowej czy prywatnych notatek.
Bezpieczne korzystanie z firmowego maila na telefonie
Mail to zwykle główne „okno” do danych firmy: resetuje hasła, przechowuje umowy, wysyła dane logowania do różnych systemów. Z punktu widzenia bezpieczeństwa telefon z otwartą pocztą jest kluczem do większości innych drzwi.
Natywna aplikacja systemowa czy klient firmowy
Podstawowa decyzja dotyczy tego, gdzie dodać firmową skrzynkę:
- Natywna aplikacja pocztowa (Gmail na Androidzie, Mail na iOS) – prosta konfiguracja, często lepsza integracja z systemem (kontakty, kalendarz). Minus: łatwo dodać skrzynkę na prywatne konto Google/Apple i tym samym niepostrzeżenie „wylać” kopie maili i kontaktów do prywatnej chmury.
- Dedykowany klient firmowy (np. Outlook, aplikacja dostawcy hostingu) – zwykle lepsza kontrola nad tym, gdzie lądują dane, łatwiejsza późniejsza blokada konta. Minus: jedna aplikacja więcej, czasem gorsza integracja z systemowym kalendarzem.
Dla mikrofirm i freelancerów rozważna konfiguracja natywnej aplikacji jest wystarczająca, pod warunkiem że konto służbowe:
- nie jest dodane jako główne konto systemu (Google/Apple ID),
- ma włączone uwierzytelnianie dwuskładnikowe,
- nie jest współdzielone między pracownikami.
Jeśli firma korzysta z Microsoft 365, Google Workspace czy innego biznesowego hostingu poczty, korzystniejsze jest używanie wskazanej przez dostawcę aplikacji (często Outlook lub Gmail for Work z dodatkowymi funkcjami). Ułatwia to reagowanie na incydenty: administrator jest w stanie szybko cofnąć dostęp tylko do wybranej skrzynki.
Załączniki i dostęp do plików
Najczęstszy błąd przy poczcie na telefonie to „zapisywanie wszystkiego gdzie popadnie”. Umowy, skany dowodów, zdjęcia dokumentów lądują w ogólnej galerii lub w niezaszyfrowanym katalogu „Pobrane”. To wygodne, ale przy zgubieniu telefonu bardzo kosztowne.
Bezpieczniejszy schemat wygląda tak:
- załączniki z wrażliwymi danymi otwierane są bezpośrednio w aplikacji pocztowej albo w firmowej aplikacji do dokumentów (np. OneDrive, Google Drive, firmowy dysk sieciowy),
- lokalne zapisywanie plików ograniczone jest tylko do sytuacji, gdy naprawdę trzeba mieć plik offline – wtedy dobrze użyć aplikacji, która szyfruje folder lub ma własny „sejf” dokumentów,
- automatyczny zapis zdjęć z aparatu do prywatnej chmury (Google Photos, iCloud Photos, Dropbox) jest wyłączony albo przynajmniej nie obejmuje zdjęć robionych do celów służbowych.
Jeśli w firmie często fotografuje się dokumenty (np. dowody rejestracyjne, faktury papierowe), lepszym wyborem jest jedna, firmowa aplikacja skanująca z wbudowanym szyfrowaniem i integracją z dyskiem firmowym. Zamiast setek „dokument_01.jpg” w prywatnej galerii powstają uporządkowane PDF-y w jednym, kontrolowanym miejscu.
Szyfrowanie transmisji i logowanie
Podstawowe pytanie techniczne przy konfiguracji poczty na telefonie: czy połączenie z serwerem jest szyfrowane (IMAPS/POP3S/SMTPS, HTTPS)? W większości współczesnych rozwiązań jest to standard, ale przy starszych hostingach wciąż zdarzają się połączenia w formie niezaszyfrowanej.
Dla małej firmy rozsądne minimum to:
- korzystanie tylko z IMAPS/POP3S/SMTPS lub Exchange ActiveSync po HTTPS,
- zakaz używania starych protokołów bez szyfrowania (porty 110/25 bez TLS),
- logowanie do skrzynki wyłącznie przy użyciu indywidualnych haseł, bez kont „biuro@…” współdzielonych przez wiele osób.
Przy współdzielonych skrzynkach lepszym rozwiązaniem jest dostęp przez osobiste konta z nadanymi uprawnieniami (funkcja „W imieniu” lub „Dostęp delegowany”), niż jedno hasło znane pół firmie. W razie odejścia pracownika można wtedy odebrać dostęp bez zmiany haseł wszystkim pozostałym.
Kopie zapasowe służbowych danych – tak, żeby nie wypłynęły do prywatnej chmury
Telefon można zabezpieczyć, ale kradzież czy awaria i tak kiedyś się zdarzy. Różnica polega na tym, czy po takim zdarzeniu firma traci tylko sprzęt, czy także historię korespondencji, kontakty i dokumenty. Dlatego oprócz blokady ekranu potrzebne jest sensowne podejście do kopii zapasowych.
Co trafia do backupu „z pudełka”
Android i iOS domyślnie kopiują wiele danych do chmury właściciela urządzenia:
- kontakty i kalendarze powiązane z kontem Google/Apple ID,
- ustawienia systemu, niektóre hasła Wi‑Fi,
- część danych aplikacji, czasem także pliki użytkownika.
Przy telefonie służbowym, na którym głównym kontem jest prywatny profil użytkownika, oznacza to jedno: kopie danych firmowych lądują na prywatnym koncie. Przy jednoosobowej działalności jest to czasem akceptowalne, pod warunkiem że właściciel świadomie się na to zgadza i nie przechowuje wyjątkowo wrażliwych danych. Przy nawet kilkuosobowej firmie oznacza raczej bałagan i brak kontroli.
Jak ułożyć kopie zapasowe w małej firmie
Praktyczne i wykonalne podejście można sprowadzić do trzech zasad:
- dane firmowe w chmurze firmowej – maile, kalendarze, kontakty przechowywane na serwerach usługi typu Microsoft 365, Google Workspace czy hostingu biznesowego, nie w lokalnych kontaktach telefonu,
- plików nie trzyma się „tylko na telefonie” – ważne dokumenty, notatki i załączniki regularnie lądują na firmowym dysku sieciowym lub w chmurze biznesowej,
- systemowy backup jest traktowany jako dodatek – ułatwia przywrócenie ustawień po wymianie telefonu, ale nie jest głównym źródłem firmowych danych.
W praktyce oznacza to, że po zgubieniu telefonu trzeba będzie ponownie dodać konto mailowe i aplikacje, ale:
- skrzynka pocztowa, kontakty i kalendarz same się zsynchronizują z serwera,
- pliki znów „przyjdą” z OneDrive/Google Drive lub innej firmowej chmury,
- dane klientów nie znikają razem z urządzeniem i nie zostają wyłącznie w kopii prywatnego konta iCloud/Google.
Jeśli firma nie ma własnej chmury ani serwera, lepiej zdecydować, czy dane będą trzymane na koncie właściciela (ryzyko „wszystko w jednym worku”), czy na oddzielnym, firmowym koncie w wybranej usłudze. Drugie podejście ułatwia kiedyś przekazanie biznesu lub włączenie kolejnych osób bez mieszania prywatnych i służbowych zasobów.
Proste zasady korzystania ze służbowych telefonów dla pracowników
Nawet najlepsze ustawienia nie pomogą, jeśli każdy użytkownik korzysta z telefonu po swojemu. W małej firmie nikt nie będzie czytał długiego regulaminu, ale kilka jasnych zasad, spisanych na jednej stronie, potrafi zdziałać dużo.
Krótka „polityka bezpieczeństwa light”
Taki zestaw zasad może wyglądać następująco:
- telefon jest zawsze blokowany (PIN/hasło + biometria), autoblokada nie dłuższa niż 1 minuta,
- na telefonie służbowym nie instalujemy aplikacji z nieznanych źródeł ani pirackich programów,
- kont firmowych (mail, CRM, dysk) nie zapisujemy w przeglądarce ani w notatkach; używamy menedżera haseł, jeśli jest wdrożony,
- wrażliwe załączniki (umowy, skany dokumentów) nie są przesyłane przez prywatne komunikatory i nie trafiają do prywatnych dysków chmurowych,
- zgubienie, kradzież lub podejrzane zachowanie telefonu (dziwne SMS-y, okna logowania) zgłaszamy natychmiast wskazanej osobie,
- po odejściu z firmy lub zmianie stanowiska konto firmowe jest usuwane z telefonu (przez przełożonego lub osobę odpowiedzialną za IT).
Nawet przy kilkuosobowej firmie dobrze jest, by każdy pracownik podpisał się pod taką kartką – nie jako dokument „na straszenie”, ale wspólne minimum, które wszyscy znają. Zdejmuje to z właściciela firmy część niepewności, a pracownikom daje jasny sygnał, czego się od nich oczekuje.
Reakcja na zgubienie lub kradzież telefonu – procedura na gorszy dzień
W momencie, kiedy telefon znika, trudno na spokojnie ustalać plan działania. Prosta, wcześniej przygotowana lista kroków skraca czas nerwowych decyzji i zmniejsza skalę szkód.
Co zrobić od razu, krok po kroku
Przygotowany wcześniej scenariusz może wyglądać tak:
- Spróbować zadzwonić na zgubiony telefon – jeśli dzwoni i ktoś odbierze, można ustalić odbiór; jeśli jest wyłączony, przechodzimy dalej.
- Namierzyć urządzenie przez „Znajdź moje urządzenie” (Android) lub „Znajdź mój iPhone” (iOS) z komputera lub innego telefonu.
- Zablokować telefon z komunikatem na ekranie (jeśli system na to pozwala), np. z numerem do kontaktu i informacją o nagrodzie za zwrot, ale bez danych firmowych.
- Powiadomić osobę odpowiedzialną za IT/bezpieczeństwo – nawet jeśli jest to właściciel firmy czy office manager, kluczowe jest, by była jedna wyznaczona osoba decyzyjna.
- Zablokować lub wylogować konta: firmowy mail, komunikatory biznesowe, dostęp do CRM, bankowości mobilnej. W wielu usługach można wymusić wylogowanie wszystkich sesji.
- Rozważyć zdalne wyczyszczenie telefonu – jeśli namierzenie się nie udaje lub urządzenie jest ewidentnie skradzione, lepiej skasować z niego dane firmowe przez panel MDM lub usługę „Znajdź urządzenie”. Sprzęt przeważnie przepadnie, ale informacje klientów nie trafią w niepowołane ręce.
- Skontaktować się z operatorem i zablokować kartę SIM (a przy eSIM – profil na koncie operatora), by uniemożliwić podszywanie się pod numer firmowy, zamawianie kodów SMS do banku czy usług abonamentowych.
- Zabezpieczyć uwierzytelnianie dwuskładnikowe – jeśli na telefonie były aplikacje do kodów (np. Google Authenticator, Microsoft Authenticator) lub SMS-y z kodami 2FA, trzeba jak najszybciej przejść przez listę serwisów i przełączyć logowanie na nowy telefon albo tymczasowo odłączyć ten sposób weryfikacji.
- Udokumentować zdarzenie – zapisać datę i godzinę zaginięcia, listę kont, do których był dostęp, podjęte działania (blokada, wyczyszczenie, zgłoszenia). Taka „mini‑notatka” przyda się przy ewentualnym zgłoszeniu do ubezpieczyciela lub analizie incydentu.
Różnica między zwykłą paniką a kontrolowaną reakcją polega głównie na kolejności działań. Jedna firma najpierw bezrefleksyjnie zmienia wszystkie hasła, po czym orientuje się, że telefon nadal jest zalogowany do poczty i komunikatora. Inna zaczyna od zablokowania urządzenia i wylogowania sesji, a dopiero później rotuje hasła. Technicznie to te same kroki, ale w innym układzie – efekt bezpieczeństwa jest zupełnie inny.
Przy bardziej wrażliwych danych (np. dokumentacja medyczna, dane finansowe klientów) sensowne bywa dodanie jeszcze jednego poziomu reakcji: krótkiej analizy, czy w telefonie nie było zapisanych np. plików z danymi osobowymi poza szyfrowaną chmurą. Jeśli tak – do zestawu kroków dochodzi sprawdzenie, czy nie trzeba formalnie zgłosić incydentu do klienta lub regulatora. W firmach usługowych to często element budowania wiarygodności: lepiej raz spokojnie wytłumaczyć, co się stało i jakie podjęto środki, niż liczyć, że nikt się nie zorientuje.
Najprostszy test gotowości można zrobić przy biurku: przejść wspólnie suchą stopą przez ten scenariusz i sprawdzić, które punkty są realnie wykonalne. Czy ktoś pamięta dane logowania do „Znajdź urządzenie”? Czy właściciel zna hasło do panelu operatora? Czy da się usunąć konto firmowe z telefonu zdalnie, czy tylko lokalnie? Z reguły okazuje się, że drobne braki (brak dostępu do panelu, nieaktualne hasła) można uzupełnić w godzinę, zamiast improwizować w dniu incydentu.
Telefon firmowy może być zarówno kolejnym ryzykiem, jak i wygodnym, bezpiecznym narzędziem pracy – różnica sprowadza się do kilku świadomych decyzji: rozdzielenia życia prywatnego od służbowego, prostych zasad dla pracowników oraz uporządkowanej reakcji na awarie. Im wcześniej to zostanie ułożone, tym rzadziej smartfon będzie kojarzył się z zagrożeniem, a częściej z przewagą konkurencyjną w codziennym kontakcie z klientem.
Na co zwrócić uwagę przy wyborze kolejnego służbowego smartfona
Nowy telefon firmowy często kupuje się „przy okazji” – bo poprzedni się zepsuł albo pracownik dołącza do zespołu. To dobry moment, żeby zamiast patrzeć tylko na aparat i pamięć, dorzucić kilka kryteriów bezpieczeństwa.
Aktualizacje systemu i długość wsparcia
Największa różnica między „bezpiecznym” a przypadkowym smartfonem kryje się w tym, jak długo producent dostarcza aktualizacje. Zamiast pytać tylko o wersję Androida czy iOS, lepiej sprawdzić:
- deklarowany czas wsparcia bezpieczeństwa (w Androidzie – ile lat poprawek producent obiecuje, w iPhone’ach z reguły kilka lat od premiery),
- jak szybko poprzednie modele tej marki dostawały poprawki (czy opóźnienia liczy się w tygodniach, czy wcale ich nie było),
- czy telefon jest z oficjalnej dystrybucji, a nie z rynku, gdzie wsparcie bywa krótsze.
W praktyce lepiej kupić odrobinę słabszy model, ale z długim wsparciem, niż topowy sprzęt, który po dwóch latach przestanie dostawać poprawki bezpieczeństwa. Dla małej firmy realne minimum to 3 lata poprawek, a przy bardziej wrażliwych danych – bliżej 5 lat.
Czytnik linii papilarnych, Face ID i wygoda blokady
Sposób odblokowywania telefonu przekłada się na to, czy pracownicy faktycznie będą używać blokady ekranu, czy szukać skrótów. Kilka praktycznych punktów porównawczych:
Biometria z przodu lub w przycisku z boku (czytnik w ekranie, w przycisku zasilania) zwykle oznacza szybsze, bardziej naturalne odblokowywanie niż czytnik z tyłu obudowy. Przy częstym wyjmowaniu telefonu z kieszeni różnica jest odczuwalna.
Rozpoznawanie twarzy 3D (np. Face ID) jest trudniejsze do oszukania niż proste „face unlock” oparte na kamerze frontowej. Jeśli telefon ma służyć też do autoryzowania płatności i podpisywania dokumentów, lepiej stawiać na rozwiązania zbliżone do tych z bankowości mobilnej, a nie „odblokuj przez selfie”.
W codziennej pracy sprawdza się układ: silny PIN lub hasło jako baza + wygodna biometria, która sprawia, że blokada nie jest uciążliwa. Sprzęt, na którym czytnik działa raz na kilka prób, zwykle kończy z wyłączoną biometrią i PIN-em „1234”.
Współpraca z firmowymi narzędziami i profil służbowy
Jeżeli firma korzysta z Microsoft 365, Google Workspace lub systemu CRM z aplikacją mobilną, telefon musi dobrze dogadywać się z tym ekosystemem. Przy wyborze modelu warto zadać trzy pytania:
- czy urządzenie obsługuje profil pracy / zarządzanie urządzeniami (Android Enterprise, Apple Business Manager/MDM),
- czy kluczowe aplikacje (poczta, CRM, komunikator firmowy) są oficjalnie wspierane na danej wersji systemu,
- czy w razie potrzeby da się zdalnie wymusić zasady: PIN, szyfrowanie, blokadę instalacji z nieznanych źródeł.
Przy dwóch–trzech telefonach w firmie może to wyglądać jak przesada, ale gdy pojawia się piąte czy szóste urządzenie, możliwość zdalnego usunięcia tylko firmowych danych z telefonu pracownika staje się bardzo konkretna oszczędnością czasu.
Dodatkowe funkcje bezpieczeństwa – kiedy się przydają
W opisie smartfona producenci prześcigają się w nazwach modułów bezpieczeństwa. Z praktycznego punktu widzenia na małą firmę realny wpływ mają głównie:
Sprzętowe szyfrowanie i „bezpieczna enklawa” – osobny układ w telefonie, który przechowuje dane biometryczne i klucze szyfrujące. Trudno to sprawdzić samodzielnie, ale w modelach biznesowych i nowszych seriach popularnych marek jest to standard. Dla firmy oznacza to mniejsze ryzyko, że ktoś po kradzieży telefonu „zgra” dane z pamięci.
Oddzielne miejsce na aplikacje firmowe (np. „folder zabezpieczony”, „bezpieczny folder” lub profil pracy) pozwala sensownie rozdzielić życie prywatne od służbowego na jednym urządzeniu. W sytuacji rozstania z pracownikiem można usunąć lub zablokować tylko tę wydzieloną część, bez wchodzenia w prywatne zdjęcia i komunikatory.
Integracja z firmową chmurą i MDM staje się ważna, gdy rośnie zespół. Dla jednoosobowej działalności często wystarczy zwykły smartfon z dobrym wsparciem aktualizacji; przy kilkunastu osobach lepiej wybrać modele, które producent oficjalnie wspiera w rozwiązaniach do zarządzania flotą urządzeń.
Parametry „miękkie”: trwałość i serwis
Bezpieczny telefon to także taki, który nie wymaga ciągłych napraw i prowizorek:
- dobry serwis w Polsce – krótszy czas naprawy to mniej okazji, by korzystać z prywatnych urządzeń bez zasad bezpieczeństwa,
- wsparcie dual SIM / eSIM – ułatwia rozdzielenie numeru służbowego i prywatnego bez noszenia dwóch telefonów,
- odporność na zalania i upadki (obudowa, szkło ochronne, etui) – im rzadziej telefon się „tymczasowo psuje”, tym mniejsze ciśnienie, żeby omijać blokady i logowania na zastępczych urządzeniach.
Przy zakupie kilku podobnych modeli dla zespołu łatwiej też wdrożyć identyczne ustawienia bezpieczeństwa i procedury – pracownicy mogą pomagać sobie nawzajem, a instrukcja „jak skonfigurować służbowy telefon” jest jedna, zamiast kilku wersji dla różnych marek.
Minimalny rozsądny standard a podejście „korporacyjne”
Przy ograniczonym budżecie nie trzeba od razu celować w typowe „słuchawki korporacyjne”. Da się rozrysować trzy poziomy:
Minimalne sensowne minimum – nowszy model z 3+ latami wsparcia, silny PIN + biometria, szyfrowanie włączone domyślnie, podstawowa obsługa „Znajdź urządzenie”. Wystarczające dla freelancerów i mikrofirm, które nie przechowują bardzo wrażliwych danych.
Rozsądny standard małej firmy – telefon z długim wsparciem, zabezpieczony profil pracy lub wyraźne rozdzielenie kont prywatnych i firmowych, możliwość zdalnego wylogowania i blokady, spójny model dla kilku pracowników. To poziom, który daje poczucie kontroli bez konieczności budowania działu IT.
Poziom korporacyjny – wybrane modele certyfikowane do użytku z konkretnym MDM, rozbudowane scenariusze konfiguracji, zasady bezpieczeństwa ustawiane centralnie, brak pełnego dostępu użytkownika do części ustawień. Uzasadnione dopiero tam, gdzie skala lub wrażliwość danych faktycznie tego wymaga.
Przy wyborze kolejnego służbowego smartfona opłaca się więc przesunąć środek ciężkości z „jak najlepszy aparat i pamięć” na „na ile ten model ułatwi mi wdrożenie prostych zasad bezpieczeństwa i utrzymanie nad nim kontroli przez kilka lat”. Wtedy telefon staje się przedłużeniem sensownie ułożonych procesów, a nie kolejnym wyjątkiem od reguły.
Najczęściej zadawane pytania (FAQ)
Jak najlepiej zabezpieczyć służbowy telefon przed zgubieniem lub kradzieżą?
Podstawą jest dobrze ustawiona blokada ekranu: PIN co najmniej 6‑cyfrowy lub hasło, do tego odcisk palca lub rozpoznawanie twarzy. Autoblokada powinna włączać się szybko – po 30–60 sekundach bezczynności, a nie po kilku minutach.
Drugi krok to szyfrowanie pamięci (w nowszych telefonach jest domyślnie włączone) i wyłączenie wyświetlania treści wiadomości na ekranie blokady. Warto też aktywować funkcję lokalizacji i zdalnego wymazania (Google „Znajdź moje urządzenie”, Apple „Znajdź mój iPhone”), żeby w razie utraty telefonu móc go zablokować i usunąć z niego dane.
Co zrobić, gdy pracownik zgubi służbowy smartfon z mailami i danymi klientów?
Pierwsza decyzja to czas, nie technologia. Im szybciej zgubę zgłosi pracownik, tym mniejsze ryzyko. Minimalny plan działania obejmuje: próbę zlokalizowania urządzenia, zdalne zablokowanie i wymazanie danych, a następnie zmianę haseł do poczty, chmury i innych kont powiązanych z telefonem.
W małej firmie przydaje się prosta procedura: kogo zadzwonić w pierwszej kolejności, które konta blokować w jakiej kolejności, kiedy informować klientów lub dział księgowości. Przy większej skali (więcej handlowców w terenie, dane wrażliwe) sensowne jest dołożenie narzędzia MDM, które pozwala jednym kliknięciem odebrać dostęp do firmowych aplikacji.
Jak chronić pocztę służbową na smartfonie, żeby nie wyciekły maile klientów?
Najprostszy podział to: prywatny e‑mail na prywatnym koncie, służbowy e‑mail na osobnym koncie firmowym w telefonie. Unikaj sytuacji, w której kilku pracowników korzysta z jednego loginu i hasła do tej samej skrzynki na wielu telefonach – w razie incydentu trudno wtedy ustalić, kto miał do czego dostęp.
Dobry standard to: włączone dwuskładnikowe uwierzytelnianie (2FA/MFA) do poczty, brak zapisywania haseł w notatkach lub SMS‑ach oraz dostęp do poczty tylko na urządzeniach, które spełniają minimalne wymagania (blokada ekranu, szyfrowanie, aktualny system). W bardziej „korporacyjnym” podejściu dostęp do firmowych maili jest centralnie nadawany i odbierany, a logowania z „dzikich” urządzeń są blokowane.
Jak rozpoznać fałszywe SMS‑y i maile na służbowym telefonie (phishing, smishing)?
Na telefonie granica między prawdziwą a fałszywą wiadomością bywa cienka, bo szczegóły adresu czy linku są słabo widoczne. Sygnalizatorami alarmowymi są: prośba o szybkie działanie („dopłać dziś, inaczej…“), link prowadzący do logowania do banku lub poczty, załącznik wymagający instalacji dodatkowej aplikacji, a także nadawca lekko różniący się nazwą domeny.
Praktycznie: do usług finansowych loguj się z własnoręcznie wpisanego adresu lub z oficjalnej aplikacji, a nie z linka z SMS‑a. Wątpliwe wiadomości lepiej zweryfikować na innym kanale (np. zadzwonić do klienta, księgowości, banku na znany numer). Jednorazowe „sprawdzenie z ciekawości” kończy się często przejęciem haseł lub dostępem złośliwej aplikacji do kontaktów i plików.
Czy można bezpiecznie instalować aplikacje na służbowym telefonie pracownika?
Najbezpieczniej jest różnicować podejście zależnie od poziomu danych. Jeżeli na telefonie są tylko maile z ofertami, ryzyko jest mniejsze niż przy dokumentacji medycznej czy finansowej. W każdym scenariuszu warto trzymać się kilku zasad: aplikacje instalować wyłącznie z oficjalnego sklepu (Google Play, App Store), odrzucać „prośby o instalację z nieznanych źródeł” i zwracać uwagę, czy aplikacja nie żąda przesadnych uprawnień w stosunku do swojej funkcji.
Jeśli w firmie działają profile pracy lub MDM, można rozdzielić aplikacje prywatne i służbowe, a nawet pozwolić pracownikowi na dowolne programy w części prywatnej, jednocześnie trzymając twarde zasady w części firmowej (np. zakaz gier, komunikatorów niezatwierdzonych przez firmę).
Jak uniknąć wycieku danych klientów przez kopie zapasowe w chmurze?
Główne ryzyko to automatyczne kopie na prywatnych kontach (Google, Apple, Dropbox), do których firma nie ma dostępu, a pliki zostają tam również po odejściu pracownika. Rozwiązania są dwa: po pierwsze, wyłączenie automatycznego przesyłania zdjęć i dokumentów z folderów służbowych do prywatnej chmury; po drugie, ustawienie backupu danych firmowych na konto zarządzane przez firmę.
Dla mikrofirm wystarczy zwykle ustalenie prostych zasad: które foldery mogą być w prywatnym backupie, a które muszą być na dysku firmowym; jakich aplikacji do skanowania i notatek wolno używać. Przy bardziej wrażliwych danych przechowywanie kopii powinno być centralnie kontrolowane, z szyfrowaniem i okresową weryfikacją, kto ma dostęp do archiwów.
Telefon prywatny jako służbowy: czy to w ogóle da się bezpiecznie połączyć?
Możliwe są trzy modele. Najprostszy – pełne wymieszanie prywatnego i służbowego u freelancera – działa tylko przy mało wrażliwych danych i przy zachowaniu przynajmniej „rozsądnego minimum” (mocna blokada, osobny e‑mail firmowy, 2FA). Drugi model to profil pracy na urządzeniu: użytkownik ma jedną fizyczną słuchawkę, ale oddzielną przestrzeń na aplikacje i dane firmowe.
Trzeci, najbezpieczniejszy wariant to osobny telefon służbowy i zakaz przechowywania danych firmowych na prywatnych urządzeniach. Ten scenariusz sprawdza się tam, gdzie kary za wyciek danych lub utratę zaufania klientów są znacznie droższe niż koszt dodatkowego smartfona i prostego narzędzia do zarządzania urządzeniami.